Eine Subsite von ZERO TRUST LAB

WARNHINWEIS · WINDOWS & BING

Entsperren
ist kein
Suchauftrag.

Mein Computer. Meine Entscheidung.

Ein Klick zur Windows-Anmeldung. Danach eine Bing-Suche, die nicht beabsichtigt war. Webinhalte sollten erst nach einer klar erkennbaren Auswahl geöffnet werden.

EIN KLICK. ZWEI WIRKUNGEN.01 / 02
BEABSICHTIGT

PC entsperren.

Zur Passworteingabe gelangen.

01

Nach der Anmeldung

UNERWARTET GEÖFFNET02

EINE VORGEGEBENE SUCHE

F1 Kimi Antonelli
SuchergebnisseAnzeigenWeitere Vorschläge

Forensisch belegter Ablauf · schematische Darstellung
Keine Verbindung zu Bing, keine Live-Suche.

Ein technischer Klick sagt noch nicht, was ein Mensch will.

KONTROLLE VOR KOMFORT

01 / DER VORFALL & DIE BEWEISFÜHRUNG

Ein Nutzerbericht. Bewiesen durch lokale Systemartefakte.

Eine Suche,
die nicht gewollt war.

Der Nutzer wollte sich anmelden. Er hatte den Suchbegriff weder eingetippt noch bewusst ausgewählt.

Der Klick auf den Sperrbildschirm, um das Passwortfeld zu öffnen, traf einen mittig platzierten Windows-Spotlight-Hotspot (//item[2] bei Koordinate 800×550). Exakt 405 Millisekunden nach Abschluss der Passwort-Anmeldung startete Windows automatisch die unten dokumentierte Bing-Suche.

BERICHTET

Der Klick sollte die Passworteingabe ermöglichen. Eine Websuche war nicht beabsichtigt.

Angabe des Nutzers
SICHTBAR

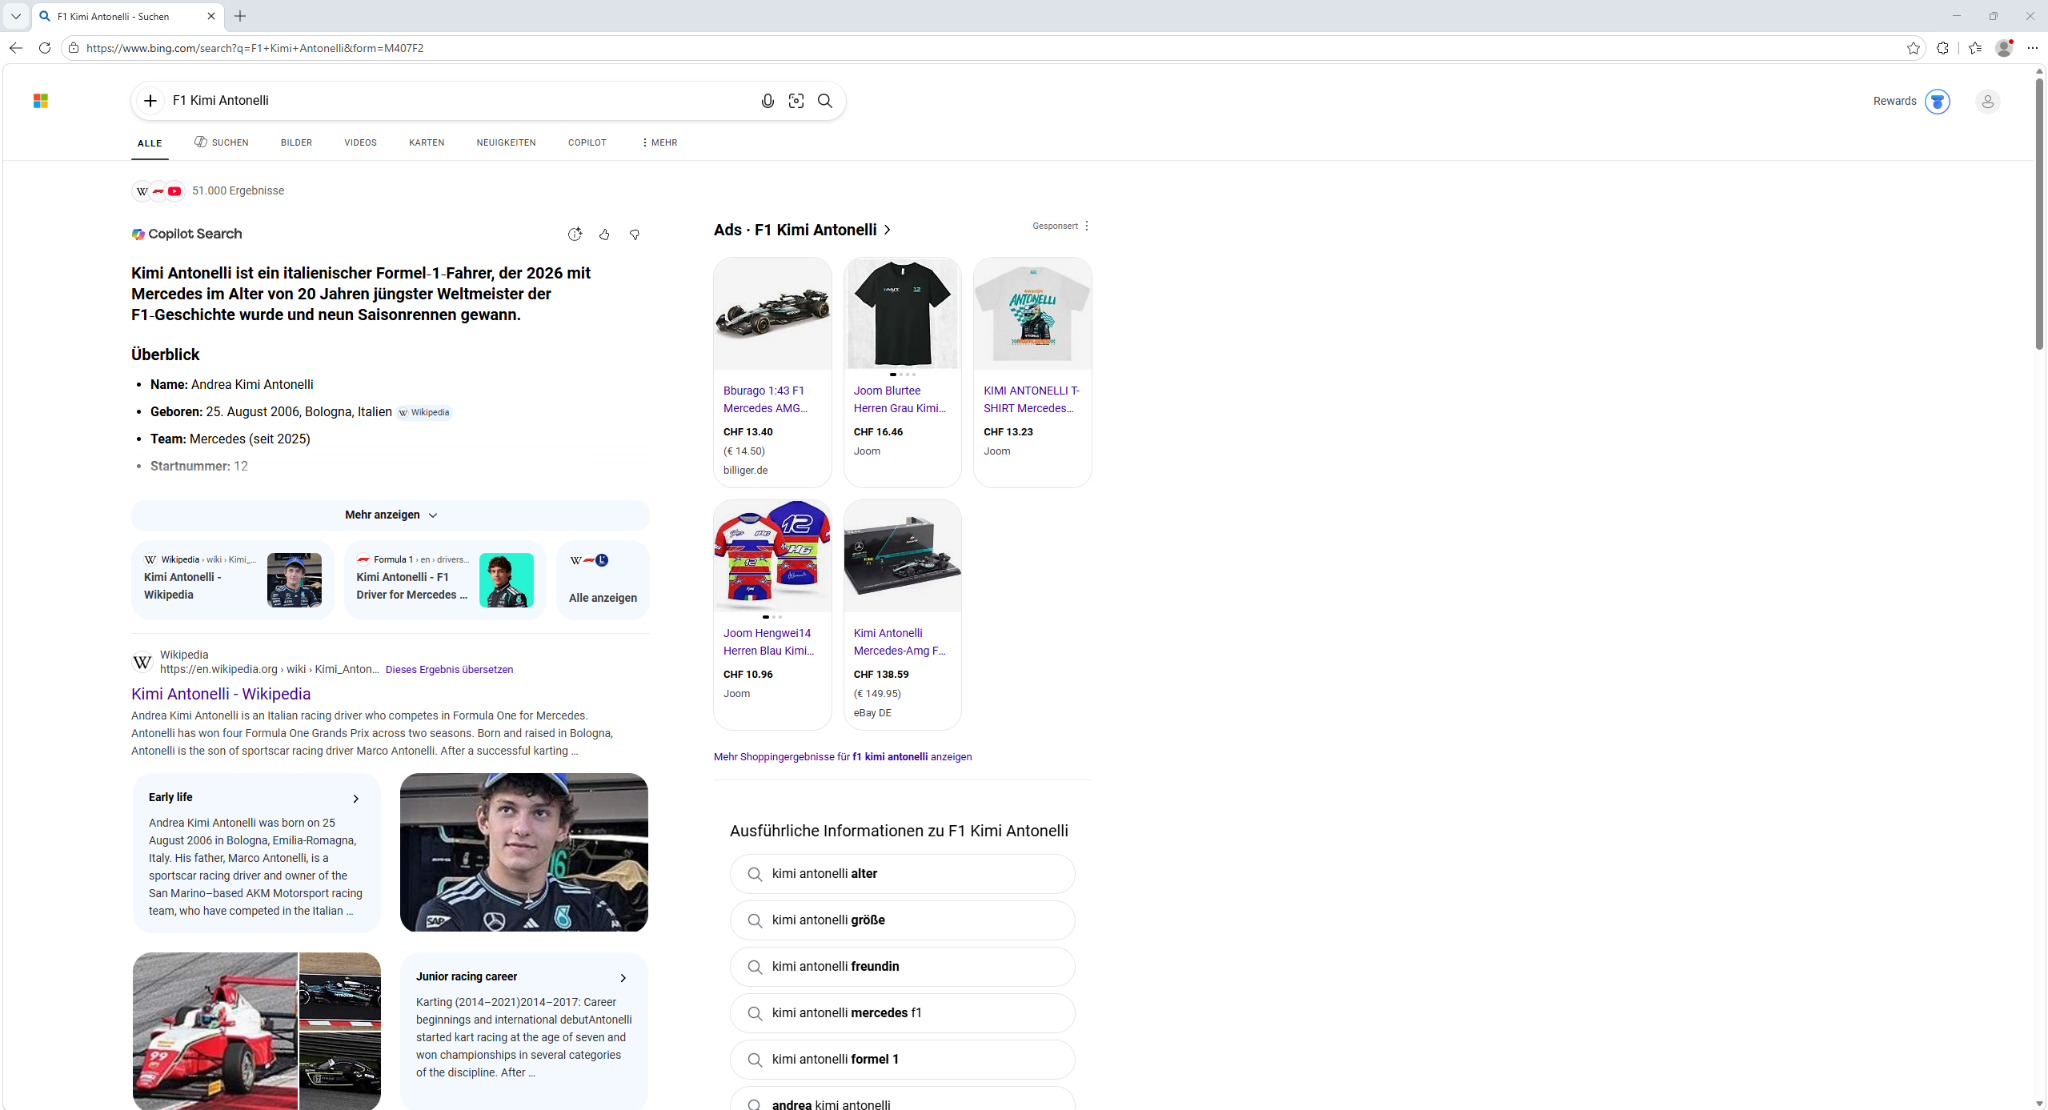
Bing zeigt die Suche, eine KI-Zusammenfassung, Shopping-Anzeigen und weitere Suchvorschläge.

Bildschirmaufnahme
BELEGT

Der Windows-Sperrbildschirm-Hotspot //item[2] (SubscribedContent-338387, Koordinate 800×550) hat den Entsperr-Klick abgefangen, 405 ms nach der Anmeldung launchUri ausgelöst und Edge hat den Begriff in keyword_search_terms als eigene Suche gespeichert.

Lokale Systemforensik

DIE BILDSCHIRMAUFNAHME

Die Suche endet nicht beim Suchbegriff.

Vom Nutzer bereitgestellte Bing-Ergebnisseite zur Suche F1 Kimi Antonelli. Links stehen Suchergebnisse, rechts Shopping-Anzeigen und darunter weitere Suchvorschläge.
Originalaufnahme des Nutzers · unverändert eingebettet, Markierung als separate Einblendung.Der vorangegangene Entsperrvorgang ist unten forensisch rekonstruiert.
01

Ein Name, den der Nutzer nicht gesucht hat.

Das Suchfeld zeigt «F1 Kimi Antonelli». Dass diese Seite geöffnet wurde, belegt für sich allein kein bewusstes Interesse an diesem Thema.

Was die URL verrät – und was die lokale Forensik beweist
https://www.bing.com/search?q=F1+Kimi+Antonelli&form=M407F2

Während der Parameter form=M407F2 in öffentlichen Microsoft-Dokumenten nicht erläutert wird, hat die lokale Forensik des Windows-ContentDeliveryManager-Caches seine Herkunft lückenlos geklärt: Exakt die Zeichenkette https://www.bing.com/search?q=F1+Kimi+Antonelli&form=M407F2 wurde am Vortag durch Microsofts Iris-Dienst (fd.api.iris.microsoft.com) im Sperrbildschirm-Paket 1794████61 (Kampagne WW_1280██████████91889_DE-DE, Content-ID 9592d1████████████████████ed0b6d) als fest einprogrammiertes launchUri-Ziel für die Sperrbildschirm-Hotspots //item[1] und //item[2] auf dem Gerät hinterlegt.

FORENSISCHE BEWEISFÜHRUNG · TEILANONYMISIERTE PRIMÄRBELEGE

100-Nanosekunden-FILETIME & SQLite-Evidenz

Wer hat den Suchbefehl eingegeben?
Microsofts Sperrbildschirm-Payload.

Auf dem betroffenen Windows-11-System wurde eine lokale forensische Untersuchung durchgeführt, um festzustellen, wer oder welcher Prozess den Suchbegriff «F1 Kimi Antonelli» an Bing übergeben hat. Personen- und gerätebezogene Merkmale (Windows-Benutzername <user>, Rechnername <host>, Benutzer-SID-Mittelteil sowie individuelle Request-GUIDs) wurden anonymisiert; sämtliche Kampagnen-IDs, Koordinaten, Transition-Bitmasken und Zeitstempel sind unverändert.

Die Beweiskette über vier unabhängige Betriebssystem- und Browser-Quellen belegt: Es gab keine menschliche Texteingabe. Stattdessen hat ein von Microsoft vorab geladener Werbe-Hotspot mitten auf dem Sperrbildschirm den Klick zum Aufwecken/Entsperren abgefangen und 405 Millisekunden nach der Passwortbestätigung automatisch Microsoft Edge gestartet.

01 / HERKUNFT DER URLContentDeliveryManager

Vorab geladen von Microsoft Iris

Am 14.11.2026 um 14:04:██████ UTC speicherte das Windows-Paket Microsoft.Windows.ContentDeliveryManager den Batch 1794████61 unter der Subskription 338387 (Kampagne WW_1280██████████91889_DE-DE, Content-ID 9592d1████████████████████ed0b6d). Das Paket verknüpft ein Monza-Hintergrundbild des Mercedes-AMG F1-Wagens #12 (mit Microsoft-Sponsorenlogo) mit der Aktion setLockScreenHotspots.

02 / DIE KLICKFALLEHotspot //item[2] bei 800×550

Platzierung mitten im Klickbereich

Das Manifest definiert drei klickbare Hotspots: //item[0] (oben rechts, form=M401PI), //item[1] (oben links, form=M407F2) und //item[2] (mitten auf der Fläche bei landscapeX: 800, landscapeY: 550 mit form=M407F2). Die Registry-Telemetrie beweist: //item[0] und //item[1] wurden nie berührt – nur //item[2] wurde beim Klick zum Öffnen der Passworteingabe getroffen.

03 / BROWSER-EVIDENZEdge SQLite History

OS-Autostart ohne Tastatureingabe

In der SQLite-Datenbank History von Edge (visits.id = 3714) trägt der Aufruf die Bitmaske 0x30000006: Kerntyp 6 = PAGE_TRANSITION_AUTO_TOPLEVEL mit FROM_ADDRESS_BAR = 0, typed_count = 0 und from_visit = 0. Im Gegensatz zu echten Nutzersuchen in derselben Datenbank (mit gs_lcrp, FORM=ANAB01 und PC=U531) fehlen sämtliche Adresszeilen-Parameter.

04 / PROFIL-VERFÄLSCHUNGkeyword_search_terms

Als eigene Suche gespeichert + Zurück-Falle

Obwohl typed_count = 0 und AUTO_TOPLEVEL vorliegen, hat Edge «f1 kimi antonelli» in die lokale Tabelle keyword_search_terms eingetragen, als hätte der Nutzer danach gesucht. Zudem schob Bing 492 ms nach dem Öffnen https://www.bing.com/?form=SPHPRE1&bbtnserp=1&bbtnfrm=M407F2 in den Tab-Verlauf, um den Zurück-Button des Browsers abzufangen.

CHRONOLOGISCHE FORENSIK-ZEITLEISTE (14.–15. NOVEMBER 2026) UTC & Lokale Zeit (Europe/Zurich, UTC+1)
Zeitstempel (UTC) Lokal (MEZ) Artefakt / Protokollquelle Forensischer Befund & Technischer Nachweis
2026-11-14
14:04:██████Z
15:04:██████Vorab-Download NTFS-Metadaten
Creatives\338387\1794████61
ContentDeliveryManager lädt das Creative-Paket 1794████61 (WW_1280██████████91889_DE-DE) mit der fest einprogrammierten Ziel-URI https://www.bing.com/search?q=F1+Kimi+Antonelli&form=M407F2 herunter.
2026-11-14
21:46:██████Z
22:46:██████Einblendung Registry FILETIME
1343916639████8642
Der Sperrbildschirm zeigt das Creative 9592d1████████████████████ed0b6d an und protokolliert eventName=impression für das Hintergrundbild sowie die Hotspots //item[0], //item[1] und //item[2].
2026-11-15
13:03:44.641Z
14:03:44.641t = 0.000 s Windows System-Log
Kernel-Power ID 566
Ursache: InputHid (Sitzungswechsel 28 → 30). Der Nutzer bewegt die Maus bzw. klickt auf den gesperrten Bildschirm, um zur Passworteingabe zu gelangen.
2026-11-15
13:03:44.686Z
14:03:44.686+45 ms nach InputHid Registry FILETIME
13439221424686████
//item[2]?eventName=hover wird in CreativeEventCache\SubscribedContent-338387 protokolliert: Der Klick zur Passwortmaske trifft den mittleren Hotspot //item[2] (800×550).
2026-11-15
13:03:55.303Z
14:03:55.303+10.662 s Windows Security-Log
Event-ID 4624 (Typ 2)
Der Nutzer bestätigt sein Passwort. Windows meldet die erfolgreiche interaktive Anmeldung (Anmeldetyp 2) und entsperrt die Sitzung (Winlogon Event-ID 811/812).
2026-11-15
13:03:55.708Z
14:03:55.708+405 ms nach Entsperren Registry FILETIME
13439221435708████
//item[2]?eventName=click wird in CreativeEventCache\SubscribedContent-338387 festgeschrieben. Windows führt sofort den vorgemerkten Befehl ctx.action = "launchUri" für //item[2] aus.
2026-11-15
13:03:56.115Z
14:03:56.115+407 ms nach launchUri Edge History SQLite
visits.id = 3714
Microsoft Edge öffnet https://www.bing.com/search?q=F1+Kimi+Antonelli&form=M407F2 mit transition = 0x30000006 (AUTO_TOPLEVEL), typed_count = 0 und trägt «f1 kimi antonelli» in keyword_search_terms ein.
2026-11-15
13:03:56.607Z
14:03:56.607+492 ms nach Seitenstart Edge History SQLite
visits.id = 3715
Bings Skript schiebt https://www.bing.com/?form=SPHPRE1&bbtnserp=1&bbtnfrm=M407F2 (opener_visit = 3714) in den Verlauf, um den Zurück-Button abzufangen, gefolgt von visits.id = 3716 (13:03:56.609Z).
Primärbeleg 01: Gespeichertes Sperrbildschirm-Manifest (TargetedContentCache JSON, teilanonymisiert)

Auszug aus C:\Users\<user>\AppData\Local\Packages\Microsoft.Windows.ContentDeliveryManager_cw5n1h2txyewy\LocalState\TargetedContentCache\v3\338387\9592d1████████████████████ed0b6d_2 (sowie Roh-Batch Creatives\338387\1794████61). Man erkennt, wie //item[2] bei landscapeX: 800, landscapeY: 550 platziert ist und exakt die form=M407F2-URI als launchUri-Befehl enthält:

{
  "class": "content",
  "name": "LockScreen",
  "subscriptionId": "338387",
  "contentId": "9592d1████████████████████ed0b6d",
  "properties": {
    "landscapeImage": {
      "fileSize": 852195,
      "width": 1920,
      "height": 1080,
      "sha256": "+GDN8u████████████████████████████L5DQNY="
    },
    "showImageOnSecureLock": { "bool": true },
    "onRender": {
      "action": "setLockScreenHotspots",
      "parameters": {
        "ctx.action": "setLockScreenHotspots",
        "ctx.contentId": "9592d1████████████████████ed0b6d",
        "ctx.creativeId": "1794████61`WW_1280██████████91889_DE-DE`0`9592d1████████████████████ed0b6d`82800`338387`134458560000000000",
        "ctx.placementId": "SubscribedContent-338387"
      }
    }
  },
  "items": [
    {
      "entityId": "1280██████████91889",
      "properties": {
        "template": { "text": "infoHotspot" },
        "location": { "text": "topRight" },
        "description": { "text": "Autodromo Nazionale, Monza, Italien" },
        "copyright": { "text": "© Steve Etherington for Mercedes-Benz Grand Prix Ltd." },
        "onClick": {
          "action": "launchUri",
          "parameters": {
            "uri": "https://www.bing.com/search?q=Autodromo+Nazionale%2C+Monza%2C+Italien&form=M401PI",
            "ctx.containerPath": "//item[0]"
          }
        }
      }
    },
    {
      "properties": {
        "template": { "text": "basicHotspot" },
        "location": { "text": "topLeft" },
        "title": { "text": "Verfolgen Sie den Kampf um einen historischen Meistertitel – es gibt noch mehr zu sehen" },
        "actionText": { "text": "Tauchen Sie ein in die Welt des Rennsports" },
        "onClick": {
          "action": "launchUri",
          "parameters": {
            "uri": "https://www.bing.com/search?q=F1+Kimi+Antonelli&form=M407F2",
            "ctx.containerPath": "//item[1]"
          }
        }
      }
    },
    {
      "properties": {
        "template": { "text": "basicHotspot" },
        "location": { "text": "specific" },
        "landscapeX": { "number": 800 },
        "landscapeY": { "number": 550 },
        "portraitX": { "number": 550 },
        "portraitY": { "number": 800 },
        "title": { "text": "Erfahren Sie, was hinter dem jüngsten Formel-1-Weltmeister aller Zeiten steckt" },
        "actionText": { "text": "Entdecken Sie rasante Innovationen" },
        "description": { "text": "Mit gerade einmal 20 Jahren schreibt Kimi Geschichte. Erfahren Sie, wie die Technologie von Microsoft Spitzenteams hilft, sich gegen die Konkurrenz zu behaupten." },
        "onClick": {
          "event": "click",
          "action": "launchUri",
          "parameters": {
            "uri": "https://www.bing.com/search?q=F1+Kimi+Antonelli&form=M407F2",
            "ctx.action": "launchUri",
            "ctx.containerPath": "//item[2]",
            "ctx.placementId": "SubscribedContent-338387"
          }
        }
      },
      "tracking": {
        "parameterized": [
          {
            "uri": "https://ris.api.iris.microsoft.com/v1/a/{ACTION}?CID=1280██████████91889&region=CH&lang=DE-DE%2CDE-CH%2CFR-CH&PID=426████02&AN=1228████40&PG=PC000█████.0000000IRS&REQASID=████████████&UNID=338387&itemindex=2"
          }
        ]
      }
    }
  ]
}
Primärbeleg 02: Windows-Registry Event-Cache & LogonUI-Schlüssel (FILETIME-Beweis)

Ausgelesen aus HKCU\Software\Microsoft\Windows\CurrentVersion\ContentDeliveryManager\CreativeEventCache\SubscribedContent-338387 und HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Authentication\LogonUI\Creative. Jeder 18-stellige Wert ist ein Windows-FILETIME-Zeitstempel (100-Nanosekunden-Schritte seit dem 01.01.1601 UTC):

[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Authentication\LogonUI\Creative\S-1-5-21-████████████-1003\13439161██████4670]
contentId             = 9592d1████████████████████ed0b6d
landscapeImage        = C:\Users\<user>\AppData\Local\Packages\Microsoft.Windows.ContentDeliveryManager_cw5n1h2txyewy\LocalState\Assets\7e9e671f████████████████████████████████a1163e509
showImageOnSecureLock = 1

[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\ContentDeliveryManager\CreativeEventCache\SubscribedContent-338387]
LastCreativeBatchId = 1794████61

# Erstmalige Anzeige auf dem Sperrbildschirm (14.11.2026, 21:46:██████ UTC):
1794████61`WW_1280██████████91889_DE-DE`0`9592d1████████████████████ed0b6d`82800`338387`134458560000000000-0-/?eventName=impression        = 1343916639████8642
1794████61`WW_1280██████████91889_DE-DE`0`9592d1████████████████████ed0b6d`82800`338387`134458560000000000-0-//item[0]?eventName=impression = 1343916639████8678
1794████61`WW_1280██████████91889_DE-DE`0`9592d1████████████████████ed0b6d`82800`338387`134458560000000000-0-//item[2]?eventName=impression = 1343916639████8712
1794████61`WW_1280██████████91889_DE-DE`0`9592d1████████████████████ed0b6d`82800`338387`134458560000000000-0-//item[1]?eventName=impression = 1343916639████8739

# Hover-Ereignis 45 ms nach InputHid-Aufweckimpuls (15.11.2026, 13:03:44.686████ UTC):
1794████61`WW_1280██████████91889_DE-DE`0`9592d1████████████████████ed0b6d`82800`338387`134458560000000000-3-//item[2]?eventName=hover      = 13439221424686████

# Click/launchUri-Ausführung 405 ms nach Passwort-Anmeldung (15.11.2026, 13:03:55.708████ UTC):
1794████61`WW_1280██████████91889_DE-DE`0`9592d1████████████████████ed0b6d`82800`338387`134458560000000000-1-//item[2]?eventName=click      = 13439221435708████
Primärbeleg 03: Microsoft Edge SQLite-Datenbank History (urls, visits, keyword_search_terms)

Einträge aus C:\Users\<user>\AppData\Local\Microsoft\Edge\User Data\Default\History. Deutlich sichtbar ist der Unterschied zwischen dem vom Betriebssystem ausgelösten AUTO_TOPLEVEL-Aufruf (URL_ID=2144, ohne Omnibox-Parameter) und einer echten Nutzereingabe in der Edge-Adresszeile (URL_ID=2175 mit gs_lcrp, FORM=ANAB01 und PC=U531):

-- 1. Tabelle: urls
URL_ID=2144 | visit_count=2 | typed_count=0 | hidden=0
  title: F1 Kimi Antonelli - Suchen
  url:   https://www.bing.com/search?q=F1+Kimi+Antonelli&form=M407F2

URL_ID=2145 | visit_count=1 | typed_count=0 | hidden=0
  title: F1 Kimi Antonelli - Suchen
  url:   https://www.bing.com/?form=SPHPRE1&bbtnserp=1&bbtnfrm=M407F2

-- Vergleich: echte vom Nutzer eingetippte Suche in der Edge-Adresszeile desselben Geräts:
URL_ID=2175 | visit_count=1 | typed_count=0 | hidden=0
  title: domain lookup - Suchen
  url:   https://www.bing.com/search?q=domain+lookup&cvid=████████████&gs_lcrp=EgRlZGdl...&FORM=ANAB01&PC=U531

-- 2. Tabelle: visits (WebKit-Zeitstempel in Mikrosekunden seit 01.01.1601 UTC)
VisitID=3714 | visit_time=13439221436115███ (2026-11-15 13:03:56.115███ UTC)
  url_id=2144 | from_visit=0 | opener_visit=0 | transition=0x30000006 (Core=AUTO_TOPLEVEL, FROM_ADDRESS_BAR=0)

VisitID=3715 | visit_time=13439221436607███ (2026-11-15 13:03:56.607███ UTC)
  url_id=2145 | from_visit=0 | opener_visit=3714 | transition=0x30000000 (Core=LINK)
  url: https://www.bing.com/?form=SPHPRE1&bbtnserp=1&bbtnfrm=M407F2

VisitID=3716 | visit_time=13439221436609███ (2026-11-15 13:03:56.609███ UTC)
  url_id=2144 | from_visit=0 | opener_visit=3715 | transition=0x30000000 (Core=LINK)

-- 3. Tabelle: keyword_search_terms (lokale Verfälschung des Suchprofils)
keyword_id=2 | url_id=2144 | term="F1 Kimi Antonelli" | normalized_term="f1 kimi antonelli"

02 / SELBSTBESTIMMUNG

Auch für Erwachsene.

Ich entscheide,
was ich aufrufe.

Auch ein harmloses Thema kann unerwünscht sein. Wer seinen Rechner entsperrt, sollte selbst entscheiden, ob eine Suchmaschine geöffnet wird – und zu welchem Thema.

Die Kritik braucht keinen bereits eingetretenen Extremfall. Schon der unerwartete Webaufruf wirft die Frage auf: Wo war die erkennbare Entscheidung dafür?

A

Ein Name ist
nicht eindeutig.

Eine vorgegebene Suche kann auch andere Personen oder Bedeutungen treffen. Dadurch könnten sexualisierte, gewaltbezogene oder extremistische Inhalte erscheinen. Welche Ergebnisse tatsächlich auftauchen, hängt unter anderem von der vollständigen Anfrage und den Filtern ab.

B

Ein Aufruf ist
kein Interesse.

Die Forensik beweist: Edge hat diesen vom Sperrbildschirm ausgelösten Aufruf lokal in der Tabelle keyword_search_terms wie einen selbst eingetippten Suchbegriff gespeichert, während Windows einen Klick-Tracking-Ping an ris.api.iris.microsoft.com vorsah. Wie Microsoft solche Daten serverseitig mit Konten verknüpft, beschreibt die Dokumentation allgemein. [03]

C

Ein Bildschirm
ist nicht immer privat.

Bei einer Präsentation, im Unterricht oder im Beisein anderer können zusätzliche Inhalte sichtbar werden. Die Person am Gerät sollte den Zeitpunkt und den Inhalt eines Webaufrufs selbst bestimmen können.

Gedankenbeispiel: Ein Sportler namens «Osama»

Bei einer mehrdeutigen Suchanfrage wären auch Treffer zu Osama bin Laden denkbar. Zusätze wie «F1» und ein Nachname können die Bedeutung eingrenzen; der konkrete Inhalt der Ergebnisse lässt sich aus dem Namen allein nicht ableiten. Das Beispiel beschreibt das Risiko einer unerwünschten Zuordnung. Es ist kein in diesem Vorfall beobachtetes Suchergebnis.

Risikoszenarien, keine Behauptung über die gezeigten Treffer. Die Aufnahme zeigt keine pornografischen oder extremistischen Inhalte. Auch eine Erwähnung einer belasteten Person wäre für sich allein kein Beleg für illegale Inhalte oder ein entsprechendes Interesse des Nutzers.

Ein Inhaltsfilter ersetzt keine Entscheidung. Microsoft weist darauf hin, dass SafeSearch nicht alles erkennt. Ein Filter verhindert ausserdem nicht den unerwünschten Aufruf selbst. [02]

03 / DIE FORDERUNG

An Microsoft und andere Anbieter.

Erst entscheiden.
Dann öffnen.

Die Anmeldung soll den Zugang zum eigenen Rechner ermöglichen. Zusätzliche Webinhalte brauchen eine eindeutig erkennbare Auswahl.

Die Forderung mitnehmen
  1. 01

    Den Webaufruf klar benennen.

    Vor dem Klick muss erkennbar sein, dass eine Website oder Suche geöffnet wird.

  2. 02

    Anmeldung und Inhalte trennen.

    Der gewöhnliche Klick zur Passworteingabe soll keine zusätzliche Inhaltsauswahl auslösen.

  3. 03

    Die Kontrolle beim Nutzer lassen.

    Solche Funktionen müssen leicht abschaltbar sein und gewählte Schutz- und Datenschutzeinstellungen beachten.

  4. 04

    Aufrufe korrekt einordnen.

    Automatisch oder unbeabsichtigt ausgelöste Aufrufe sollen nicht als bewusste Suchinteressen behandelt werden.

04 / SELBST AKTIV WERDEN

Einstellungen und Dokumentation.

Kontrolle zurück.

Diese Schritte helfen, den Vorgang zu dokumentieren und Inhalte auf dem Sperrbildschirm zu reduzieren. Die Bezeichnungen können je nach Windows-Version abweichen.

01

Den Ablauf festhalten.

Uhrzeit, Windows-Version, vollständige URL und sichtbare Sperrbildschirm-Elemente notieren. Lokale Artefakte unter ContentDeliveryManager und die Edge-History-Datenbank sichern, bevor sie überschrieben werden.

Vor dem Teilen persönliche Informationen prüfen. Keine Passwörter aufnehmen.

02

Sperrbildschirm prüfen.

Einstellungen → Personalisierung → Sperrbildschirm

Widgets ausschalten. Wo stattdessen «Sperrbildschirmstatus» angezeigt wird, «Keiner» wählen. Ein eigenes Bild verwenden und die Option für Fakten, Tipps und weitere Inhalte deaktivieren, sofern vorhanden. [01]

03

Inhaltsfilter bewusst wählen.

Bing SafeSearch bietet die Stufe «Streng» für explizite Texte, Bilder und Videos. Das reduziert entsprechende Treffer, ersetzt aber nicht die Kontrolle darüber, ob überhaupt eine Suche startet. [02]

Diese Seite verändert keine Einstellungen auf deinem Gerät.

05 / NACHPRÜFBARKEIT

Dokumentationsstand: 15. November 2026

Deutliche Kritik.
Nachprüfbare Grundlage.

Der Nutzerbericht beschreibt den Ablauf. Die lokale Systemforensik belegt den genauen Sperrbildschirm-Auslöser und die Millisekunden-Zeitleiste. Die Primärquellen erklären den rechtlichen Rahmen.

  1. 01
    Microsoft: Sperrbildschirm anpassen

    Beschreibt das Öffnen von Sperrbildschirm-Inhalten nach der Anmeldung sowie die Einstellungen des Sperrbildschirms.

    PRODUKTDOKUMENTATION
  2. 02
    Microsoft: Bing SafeSearch

    Erklärt die Filterstufen. Die Bing-Einstellungsseite weist auf Grenzen der Filterung hin.

    PRODUKTDOKUMENTATION
  3. 03
    Microsoft: Speicherung des Suchverlaufs

    Beschreibt Suchdaten und deren Speicherung. Lokal wurde die Speicherung in keyword_search_terms nachgewiesen; die serverseitige Profilbildung unterliegt Microsofts Backend-Systemen.

    DATENVERARBEITUNG
  4. 04
    47 U.S.C. § 230

    Gesetzlicher Schutz bei fremden Inhalten; Definitionen und Ausnahmen.

    US-BUNDESGESETZ
  5. 05
    Anderson v. TikTok, Third Circuit, 2024

    Einzelfallentscheidung zu Empfehlungen; keine Entscheidung über Windows oder Bing. PDF.

    GERICHTSENTSCHEIDUNG
  6. 06
    15 U.S.C. § 45(n) und FTC-Unfairness

    Voraussetzungen einer unfairen Geschäftspraxis. Ergänzend: FTC Policy Statement.

    GESETZ & BEHÖRDE

ZERO TRUST LAB

Über diese Subsite.

Unabhängigkeit, Rechte & Haftung

Diese unabhängige Informationsseite ist eine Subsite von Zero Trust Lab. Sie ist keine offizielle Microsoft-Website und behauptet keine Unterstützung durch Microsoft. Rechte an fremden Namen, Marken und Inhalten verbleiben bei den jeweiligen Inhabern.

Die Inhalte dienen der allgemeinen Information und Bildung, nicht der individuellen Rechtsberatung. Fehler und spätere Änderungen sind möglich. Für Richtigkeit, Vollständigkeit, Aktualität oder Eignung für einen bestimmten Zweck wird keine Gewähr übernommen. Eine Haftungsbeschränkung gilt nur, soweit sie gesetzlich zulässig ist; zwingende gesetzliche Haftung bleibt unberührt.

Datenschutz & Kontakt

Der Seitencode setzt keine Cookies und enthält keine Analyse-Tracker, Werbeskripte oder extern geladenen Schriftarten. Die Bildschirmaufnahme ist eine lokale Bilddatei; diese Seite führt keine Bing-Suche aus und lädt keine Live-Inhalte von Bing. Sämtliche veröffentlichten Forensik-Auszüge wurden teilanonymisiert, sodass keine Rückschlüsse auf persönliche Geräte- oder Kontokennungen möglich sind. Hosting- und Zugangsdienste können technische Verbindungsdaten und Cookies verarbeiten. Für externe Websites gelten deren eigene Regeln.

Fragen oder Hinweise: [email protected]

Die Originalaufnahme

Mit dem Zoom-Regler vergrössern; anschliessend im Bild scrollen.

100 %Original herunterladen ↓
Unveränderte Originalaufnahme der geöffneten Bing-Ergebnisseite.